
Un compte de messagerie compromis peut ouvrir la porte à bien plus qu’une boîte de réception : réinitialisation de mots de passe, accès aux achats en ligne, récupération de documents et usurpation d’identité. La cybersécurité des particuliers ne relève plus d’une expertise réservée aux entreprises. Elle commence par des gestes ordinaires, répétés sans y penser, comme vérifier un lien, refuser une demande bancaire imprévue ou installer une mise à jour avant de remettre l’ordinateur à plus tard.
Le vrai risque ne vient pas toujours d’un pirate encapuchonné dans une cave mal éclairée. Il prend souvent la forme d’un SMS concernant un colis, d’un faux conseiller bancaire très poli ou d’une publicité qui promet un logiciel miraculeux. En 2026, les outils d’IA rendent certains messages frauduleux plus crédibles, mais les principes de protection restent étonnamment stables : ralentir, vérifier, compartimenter et sauvegarder. Une bonne sécurité en ligne n’exige pas de devenir technicien. Elle exige surtout de réduire les occasions de se faire piéger.
En bref :
- Un mot de passe unique par compte évite qu’une fuite isolée donne accès à toute votre vie numérique.
- L’authentification à deux facteurs protège les comptes critiques, notamment la messagerie et les services bancaires.
- Les mises à jour et les sauvegardes limitent l’impact des logiciels malveillants et des rançongiciels.
- Le phishing exploite l’urgence : aucun message alarmant ne doit être traité sans vérification indépendante.
- La confidentialité se règle aussi dans les applications, les réseaux sociaux et les objets connectés du quotidien.
Cybersécurité pour particuliers : comprendre les risques numériques du quotidien
La cybersécurité des particuliers est souvent abordée comme une succession de menaces techniques. C’est une erreur de cadrage. Dans la plupart des incidents, la faille initiale est un comportement banal : cliquer trop vite, réutiliser un identifiant, télécharger une application hors de son site officiel ou répondre à une demande inhabituelle. Les fraudeurs ne cherchent pas nécessairement à casser une porte blindée. Ils préfèrent repérer la fenêtre restée ouverte.
Claire, graphiste indépendante fictive, l’a appris à ses dépens. Après avoir renseigné ses identifiants sur une page qui imitait son service de livraison, elle n’a constaté aucun effet immédiat. Deux jours plus tard, sa messagerie a été utilisée pour demander une réinitialisation de mot de passe sur plusieurs plateformes. Son problème n’était pas uniquement le faux site : elle employait une variante du même code d’accès sur son e-mail, sa boutique en ligne et un outil de facturation. Une petite erreur avait trouvé un raccourci vers plusieurs comptes.
Les attaques actuelles mêlent automatisation et ingénierie sociale. Des bases de données volées servent à tester des milliers de combinaisons d’identifiants sur les grandes plateformes. En parallèle, les messages de fraude deviennent plus propres, mieux rédigés et parfois personnalisés grâce aux informations publiques disponibles sur les réseaux sociaux. Une photo de vacances, le nom d’un employeur ou une annonce de déménagement peuvent suffire à rendre un scénario de manipulation plus crédible.
Les scénarios de phishing qui ciblent les particuliers
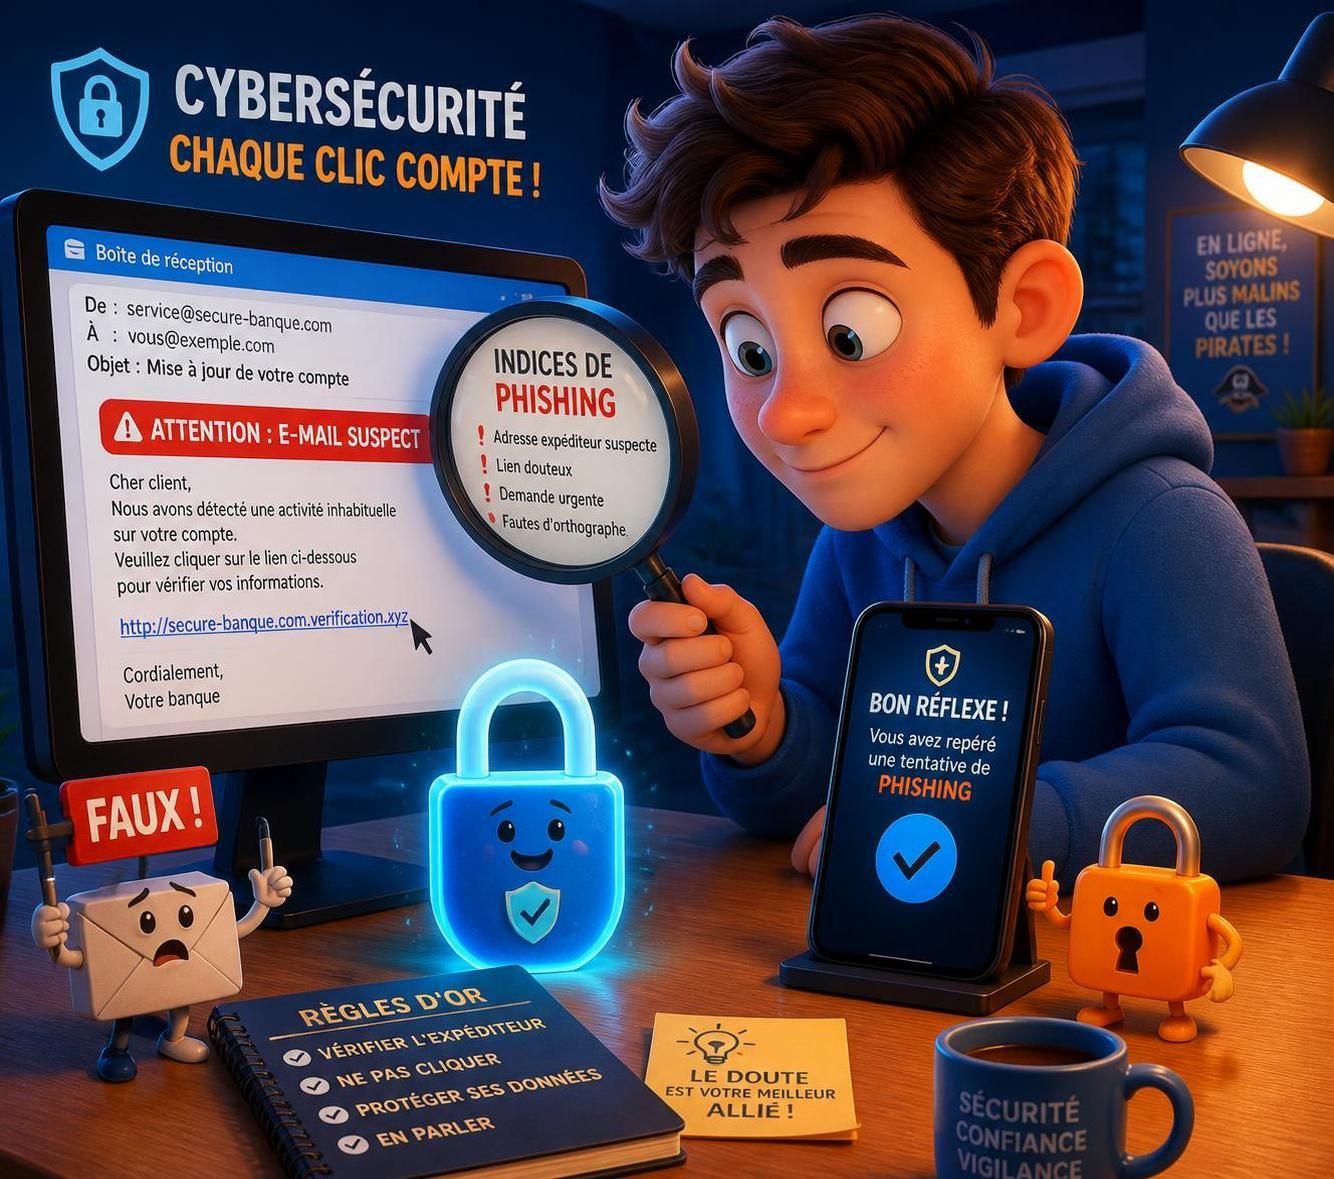
Le phishing, ou hameçonnage, consiste à pousser une personne à donner une information confidentielle ou à installer un programme malveillant. Le canal peut être un e-mail, un SMS, une messagerie de réseau social, voire un appel téléphonique. Le décor change, la mécanique reste identique : créer une émotion forte avant que la vérification rationnelle ne prenne le relais.
Les faux avis de colis sont particulièrement efficaces parce qu’ils s’insèrent dans une routine connue. Un message annonce un paquet bloqué et réclame quelques euros de frais. La somme paraît faible, donc inoffensive. Pourtant, le paiement permet surtout de collecter les données de carte bancaire. Les faux messages de banque jouent sur la peur : « opération suspecte », « compte bloqué », « conseiller disponible immédiatement ». Une banque sérieuse ne demande jamais, par téléphone ou par message, un code de validation, un mot de passe ou les chiffres complets d’une carte.
Les escroqueries sentimentales suivent une logique plus lente. Une relation exclusivement virtuelle devient rapidement intense, puis une urgence financière surgit : frais médicaux, voyage imprévu, colis retenu à la frontière. Le signal d’alerte n’est pas le fait d’échanger en ligne, mais l’apparition d’une demande d’argent et le refus persistant d’une vérification réelle. La prudence n’est pas du cynisme : c’est une méthode de protection.
Les deepfakes ajoutent une couche de confusion. Une vidéo peut montrer une personnalité connue vantant un investissement en cryptomonnaie, ou reproduire la voix d’un proche demandant une aide urgente. L’image n’est plus une preuve. Pour comprendre les indices visuels, les incohérences de contexte et les vérifications utiles, le décryptage sur la reconnaissance des deepfakes apporte des repères concrets.
Le bon réflexe consiste à interrompre le scénario prévu par l’arnaqueur. Ne cliquez pas depuis le message reçu. Ouvrez vous-même l’application officielle, tapez l’adresse du site dans le navigateur ou appelez le numéro présent sur un relevé fiable. Cette minute supplémentaire vaut bien plus que la promesse d’un traitement « urgent ». La vigilance n’est pas une paranoïa numérique : c’est un délai volontaire qui redonne le contrôle.
Mot de passe et authentification : la protection qui bloque les attaques en chaîne
Le mot de passe reste l’un des maillons les plus attaqués, car il donne accès à des comptes qui centralisent toute une vie numérique. La messagerie est la priorité absolue : elle reçoit les liens de réinitialisation, les factures, les confirmations d’achat et parfois les documents administratifs. Si elle tombe, les autres comptes deviennent plus faciles à récupérer pour un fraudeur que pour leur véritable propriétaire. Il faut donc traiter cette boîte comme le trousseau de clés du domicile numérique.
Un bon secret d’accès ne se mesure pas à son apparence spectaculaire. Remplacer un « a » par un « @ » dans un prénom n’impressionne plus personne, surtout pas les outils automatisés. La longueur est généralement le meilleur levier. Une phrase de passe composée de mots inattendus, assez longue et différente pour chaque service est plus robuste qu’un code court hérissé de caractères spéciaux. « Nuage-Radis-Train-84-Lampe » est plus simple à mémoriser et nettement plus solide qu’un prénom suivi d’une date de naissance.
Pourquoi un gestionnaire de mots de passe change réellement la donne
Retenir cinquante secrets différents est irréaliste. Noter des codes dans un fichier non protégé ou les conserver dans le navigateur n’est pas une stratégie durable, surtout pour les comptes sensibles. Un gestionnaire de mots de passe dédié permet de générer des suites longues et uniques, de les stocker dans un coffre chiffré et de réduire la tentation de la réutilisation.
Cette approche change aussi la réponse à une fuite de données. Lorsqu’un service annonce un incident, il suffit de modifier le code concerné sans craindre un effet domino. La distinction est essentielle : une fuite chez un marchand ne doit jamais compromettre la messagerie, le compte Apple ou Google, la banque et les outils professionnels. La cybersécurité devient ici une affaire de compartiments étanches, pas de mémoire héroïque.
| Compte | Niveau de protection recommandé | Réflexe immédiat en cas de doute |
|---|---|---|
| Messagerie principale | Mot de passe unique, gestionnaire, double authentification | Modifier le mot de passe et contrôler les règles de transfert |
| Banque et paiement | Code unique, application officielle, alertes activées | Contacter la banque via son numéro officiel |
| Réseaux sociaux | Mot de passe distinct et validation à deux facteurs | Fermer les sessions inconnues et vérifier les appareils connectés |
| Sites marchands | Mot de passe généré et carte virtuelle si disponible | Supprimer les moyens de paiement enregistrés si nécessaire |
L’authentification à deux facteurs ajoute une preuve supplémentaire après le mot de passe. Elle peut prendre la forme d’une application d’authentification, d’une clé physique ou, à défaut, d’un code reçu par SMS. L’application reste souvent préférable au SMS, car elle résiste mieux à certaines tentatives de détournement de numéro. Pour les comptes vraiment essentiels, une clé de sécurité matérielle apporte un niveau de protection supplémentaire.
Il faut aussi conserver les codes de récupération dans un lieu sécurisé. Ces codes servent lorsque le téléphone est perdu ou changé. Les imprimer et les ranger avec des documents importants peut sembler très peu digital, mais c’est précisément l’idée : une panne de smartphone ne doit pas transformer un dispositif de sécurité en porte fermée pour son propriétaire.
La réactivité compte autant que la prévention. Si une connexion inhabituelle apparaît, si un e-mail de changement de mot de passe n’a pas été demandé ou si un proche reçoit des messages étranges depuis votre compte, agissez immédiatement. Modifiez le mot de passe depuis un appareil fiable, déconnectez les sessions actives, activez la double authentification et contrôlez les adresses ou numéros de récupération. Un compte compromis ne se surveille pas : il se verrouille sans attendre.
Mise à jour, antivirus et pare-feu : sécuriser les appareils sans complexifier la vie
Les correctifs de sécurité n’ont rien de glamour. Ils interrompent parfois une journée de travail, réclament un redémarrage au mauvais moment et n’offrent aucune nouvelle fonctionnalité visible. Pourtant, une mise à jour corrige souvent une faille déjà connue des cybercriminels. Reporter systématiquement ces correctifs revient à laisser une serrure défectueuse en se disant que personne ne l’a encore remarquée.
Le système d’exploitation, le navigateur, les extensions, les applications de visioconférence et la suite bureautique doivent être maintenus à jour. Les appareils mobiles sont concernés au même titre que les ordinateurs. Un smartphone contient aujourd’hui des moyens de paiement, des documents d’identité dématérialisés, des échanges privés et des accès professionnels. Le considérer comme un simple téléphone est une nostalgie risquée.
Un socle de sécurité réaliste pour ordinateur et smartphone
Un antivirus à jour constitue une couche utile, à condition de ne pas lui demander l’impossible. Il peut détecter de nombreux fichiers dangereux, mais il ne remplacera pas une décision humaine face à un faux site ou à un appel manipulateur. Le pare-feu, souvent déjà intégré au système, contrôle les connexions entrantes et sortantes. Il doit rester activé : le désactiver pour « faire marcher un logiciel » est une mauvaise habitude qui mérite d’être remplacée par une recherche de solution officielle.
L’installation d’applications demande la même discipline. Téléchargez depuis le site de l’éditeur ou les magasins officiels. Les publicités de moteurs de recherche peuvent parfois mener vers de faux téléchargements, parfaitement conçus pour imiter une marque légitime. Avant de cliquer, vérifiez l’adresse du site et évitez les plateformes inconnues qui proposent une version « gratuite », « crackée » ou miraculeusement améliorée d’un logiciel payant. Le cadeau empoisonné n’a pas disparu ; il a simplement adopté une interface plus propre.
Pour les personnes qui gèrent un site, une boutique ou une activité indépendante, l’hébergement fait également partie de la chaîne de protection. Des sauvegardes, un support réactif et des mécanismes de sécurité côté serveur comptent autant que le poste de travail. Le choix d’une infrastructure ne doit donc pas se limiter au prix : ce guide pour évaluer un hébergement OVH selon son projet aide à poser les bonnes questions avant de déployer un site.
Les clés USB trouvées, offertes dans un salon ou laissées dans un lieu partagé méritent une méfiance immédiate. La technique dite du « USB drop » consiste justement à exploiter la curiosité. Une clé inconnue ne se branche pas, même si son étiquette mentionne « salaires », « photos » ou « confidentiel ». Dans le monde physique comme en ligne, les attaquants savent que l’être humain adore les raccourcis narratifs.
Enfin, activez le verrouillage automatique de l’écran, le chiffrement de l’appareil lorsque celui-ci est disponible et la fonction de localisation ou d’effacement à distance sur le smartphone. Un téléphone oublié dans un train n’est pas seulement une perte matérielle. Sans verrouillage solide, il devient un accès direct à des services qui ont appris à vous reconnaître. La meilleure protection technique reste celle qui s’applique automatiquement avant que l’oubli ne crée le problème.
Sécurité en ligne : déjouer les fraudes bancaires, les faux liens et les Wi-Fi risqués
La plupart des escroqueries numériques ne demandent pas de compétences informatiques extraordinaires. Elles demandent une histoire crédible et une réaction rapide. Un fraudeur sait que l’urgence réduit l’attention : un colis doit être récupéré, une amende doit être réglée, un paiement doit être bloqué, un proche doit être aidé. Le premier réflexe efficace consiste donc à se méfier de toute situation qui exige une action immédiate.
Sur un site web, vérifiez l’adresse complète avant de saisir des informations. Un nom de domaine légèrement modifié, une faute discrète ou une extension inhabituelle sont des indices sérieux. Le cadenas affiché par le navigateur indique que la connexion est chiffrée ; il ne certifie pas que le site est honnête. Un faux site peut parfaitement utiliser le protocole HTTPS. Le cadenas est une ceinture de sécurité, pas un contrôle d’identité.
Paiement, livraison et faux conseiller : les vérifications qui évitent le pire
Lorsqu’une banque appelle, la bonne procédure consiste à raccrocher puis à composer soi-même le numéro officiel figurant au dos de la carte ou sur le site bancaire. N’utilisez jamais le numéro donné par votre interlocuteur. Cette précaution est indispensable face au spoofing, une technique qui permet d’afficher sur l’écran un numéro apparemment légitime.
Ne partagez ni code de validation, ni code de carte, ni mot de passe avec une personne qui vous contacte. Même si elle connaît votre nom, votre adresse ou vos dernières opérations, elle ne gagne pas le droit de recevoir ces informations. Des données personnelles peuvent provenir d’une fuite antérieure ou d’informations publiques. La connaissance d’un détail privé ne prouve pas l’identité de celui qui appelle.
- Arrêtez l’échange dès qu’une demande semble inhabituelle ou pressante.
- Ne cliquez sur aucun lien et ne communiquez aucun code reçu par SMS.
- Contactez l’organisme concerné par un canal trouvé indépendamment.
- Conservez les captures d’écran, le numéro utilisé et les horaires de contact.
- Si des données ont été fournies, changez les accès concernés et prévenez rapidement la banque.
Les réseaux Wi-Fi publics exigent également une approche mesurée. Ils restent pratiques pour lire un article, consulter un itinéraire ou écouter un podcast. En revanche, évitez les opérations sensibles telles que les virements, les achats importants ou la gestion d’un compte professionnel si le réseau n’est pas digne de confiance. Un partage de connexion depuis son téléphone est souvent une alternative plus sûre. Pour les usages fréquents en déplacement, un VPN reconnu peut ajouter une couche de confidentialité, sans transformer pour autant un comportement imprudent en pratique sûre.
Sur les réseaux sociaux, limitez les publications qui révèlent des éléments exploitables : absence prolongée du domicile, nom de l’école des enfants, détails sur une nouvelle mission ou photo lisible d’un badge professionnel. Cette retenue n’empêche ni de communiquer ni de créer. Elle évite simplement de livrer gratuitement les pièces d’un puzzle à quelqu’un qui cherche à se faire passer pour vous.
La protection de la confidentialité est un réglage continu, pas une option cochée une fois pour toutes. Examinez les permissions des applications : une lampe torche n’a aucune raison crédible d’accéder aux contacts, au microphone et à la localisation permanente. Supprimez les applications inutilisées et révoquez leurs accès. Une donnée non collectée ne peut ni être volée ni être exploitée.
Sauvegardes et réactions : garder le contrôle après une cyberattaque
Une sauvegarde est rarement prioritaire avant l’incident et devient soudain essentielle après. Ce paradoxe alimente le succès des rançongiciels, ces logiciels qui chiffrent les fichiers puis réclament un paiement. Les victimes ne paient pas seulement pour récupérer des documents : elles paient parce qu’elles n’ont plus de copie fiable, ou parce que leur sauvegarde était connectée en permanence au même ordinateur infecté.
La stratégie la plus simple repose sur plusieurs copies. Conservez les fichiers importants sur l’appareil principal, sur un support externe déconnecté après la sauvegarde et, si possible, dans un service cloud réputé avec historique des versions. Cette séparation réduit le risque qu’un incident unique efface tout. Les documents administratifs, photos familiales, dossiers de santé, créations professionnelles et archives de facturation doivent être inclus dans cette routine.
Transformer un incident en procédure maîtrisée
Si un appareil présente des signes d’infection — lenteur inhabituelle, fenêtres intempestives, fichiers renommés, antivirus désactivé ou demande de rançon — déconnectez-le d’Internet sans précipitation. Évitez de brancher immédiatement vos disques de sauvegarde. Contactez ensuite un professionnel ou utilisez les ressources de Cybermalveillance.gouv.fr pour orienter la réaction. Payer une rançon ne garantit ni la récupération des données ni la fin de l’accès frauduleux.
Après une fuite de données, la chronologie est importante. Modifiez les mots de passe exposés, en commençant par la messagerie. Activez ou renforcez la double authentification, surveillez les opérations bancaires et vérifiez les paramètres de récupération de compte. Pour une activité indépendante ou une petite structure, prévenez aussi les clients ou partenaires concernés lorsque des informations les touchent. Taire un incident par gêne peut aggraver son impact ; communiquer clairement permet souvent de limiter les dégâts.
La sensibilisation mérite enfin une place dans la vie familiale. Un adolescent qui installe des extensions de navigateur, un parent qui répond à un SMS de colis ou un proche qui découvre les achats en ligne peuvent tous devenir des cibles. Une règle commune aide : aucun code, aucun mot de passe, aucun paiement ne doit être communiqué sous pression. Les formations sur les compétences numériques, comme celles évoquées dans ce parcours autour des compétences numériques, rappellent que l’autonomie digitale inclut la capacité à repérer les mécanismes de fraude.
Claire, après son incident, a mis en place un gestionnaire, activé l’authentification à deux facteurs et configuré une sauvegarde hebdomadaire. Son système n’est pas invulnérable. Aucun ne l’est. En revanche, une erreur isolée ne peut plus déclencher la même cascade. C’est l’objectif réaliste : empêcher qu’un clic trop rapide prenne les commandes de toute une identité numérique.
La cybersécurité utile ne repose pas sur une vigilance épuisante, mais sur des protections simples qui absorbent les erreurs humaines avant qu’elles ne deviennent coûteuses.
Faut-il changer tous ses mots de passe régulièrement ?
Non, un changement systématique sans raison peut pousser à choisir des variantes prévisibles. Utilisez surtout un mot de passe unique et robuste pour chaque service, puis modifiez-le immédiatement en cas de fuite, d’alerte ou de connexion suspecte.
Un antivirus suffit-il à protéger un ordinateur ?
Non. Un antivirus est une couche de défense utile, mais il ne peut pas empêcher toutes les fraudes par phishing, les faux appels ou la divulgation volontaire d’un code. Les mises à jour, les sauvegardes et la vérification des liens restent indispensables.
Que faire après avoir cliqué sur un lien de phishing ?
Si aucune information n’a été saisie, fermez la page et lancez une analyse de sécurité. Si un mot de passe ou des données bancaires ont été communiqués, changez immédiatement le mot de passe concerné, activez la double authentification et contactez la banque via ses coordonnées officielles.
Le Wi-Fi public est-il toujours dangereux ?
Il peut être utilisé pour des activités peu sensibles, mais il est préférable d’éviter les paiements, les virements et la connexion à des comptes critiques. Utilisez plutôt votre partage de connexion mobile ou un VPN fiable pour les usages professionnels fréquents.


